Binances Richard Teng: Angriff ging über die Berechtigungen eines einzelnen Engineers hinaus
Wichtige Erkenntnisse
- •Binances Richard Teng erklärte am 30. Oktober 2026, dass der gemeldete Angriff über die Berechtigungen eines einzelnen Engineers hinausging.
- •Teng wies Charakterisierungen des Vorfalls als einfache Ein-Klick-Aktion zurück und bezeichnete solche Bezeichnungen als unzutreffend.
- •Die Klarstellung bestätigt nicht, ob mehrere Mitarbeiterkonten kompromittiert wurden, und legt nicht genau dar, wie die Angreifer vorgingen.
- •Die Erklärung gibt die finanziellen Auswirkungen des Angriffs nicht an und bestätigt nicht, dass Kundengelder betroffen waren.
- •Ein detaillierter Vorfallbericht von Binance könnte Einstiegspunkte, betroffene Systeme und Sanierungsmaßnahmen des Angriffs klären.
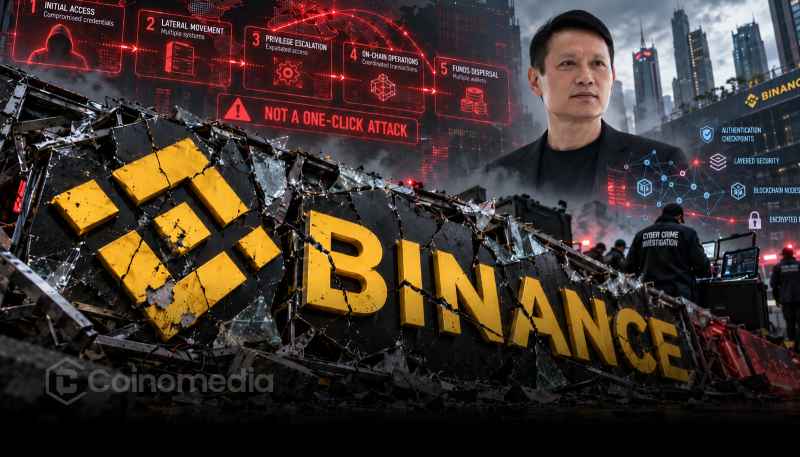
Binances Richard Teng hat klargestellt, dass der kürzlich gemeldete Angriff über die Berechtigungen eines einzelnen Engineers hinausging, und Charakterisierungen des Vorfalls als einfache „Ein-Klick“-Aktion zurückgewiesen.
Seine Äußerungen stellen die Vorstellung in Frage, dass ein einzelner Mitarbeiter den gesamten Vorfall durch eine einzige autorisierte Aktion ausgelöst haben könnte, und werfen neue Fragen zur Komplexität des Angriffs auf – wobei die vollständigen technischen Details weiterhin unklar bleiben. In einer Branche, in der zentralisierte Börsen die Verwahrung von Kundengeldern und Kontodaten übernehmen, gehört das genaue Ausmaß eines Sicherheitsvorfalls häufig zu den am genauesten geprüften Details, was erklärt, warum Klarstellungen von Führungskräften erhebliche Aufmerksamkeit erregen.
Klarstellung stellt „Ein-Klick“-Behauptungen in Frage
In am 30. Oktober 2026 verbreiteten Aussagen wandte sich Teng den Behauptungen rund um den Vorfall zu und erklärte, dass dieser komplexer war, als einige Darstellungen vermuten ließen. Nach Angaben von Teng überstieg der Angriff die Berechtigungen eines einzelnen Engineers und kann nicht zutreffend als Ein-Klick-Aktion beschrieben werden.
Vereinfachte Bezeichnungen wie „ein Klick“ kursieren oft, während ein Vorfall noch andauert – deshalb werden Aussagen der Unternehmensführung in der Regel als Referenzpunkt dafür behandelt, was tatsächlich bestätigt wurde. Die Klarstellung deutet darauf hin, dass das Verständnis des Ereignisses eine genauere Untersuchung der beteiligten Berechtigungen, Systeme und Aktionen erfordert. Die Erklärung identifiziert jedoch nicht die vollständige Angriffsabfolge und legt nicht genau dar, wie die Angreifer vorgingen. Sie bestätigt auch nicht, ob mehrere Mitarbeiterkonten kompromittiert wurden.
Diese Unterscheidungen sind wichtig: Ein Angriff, der die Berechtigungen eines Engineers übersteigt, beweist nicht zwangsläufig, dass mehrere Engineers beteiligt waren. Für den Moment liefert Tengs Erklärung zusätzlichen Kontext, ohne alle Fragen zum Vorfall zu beantworten.
UPDATE: Binance’s Richard Teng clarifies the attack went beyond one engineer’s permissions and was not a “one-click” action. pic.twitter.com/eBfmesTVQD — Cointelegraph (@Cointelegraph) October 30, 2026
Warum die Unterscheidung wichtig ist
Die Klarstellung beleuchtet einen wichtigen Aspekt der Cybersicherheit: den Unterschied zwischen den autorisierten Berechtigungen eines Mitarbeiters und den tatsächlichen Fähigkeiten eines Angreifers. Große Kryptoplattformen verwenden in der Regel Zugriffskontrollen, um einzuschränken, was einzelne Mitarbeiter innerhalb sensibler Systeme tun können. Diese Kontrollen sollen den potenziellen Schaden durch kompromittierte Zugangsdaten oder unbefugte Aktivitäten reduzieren, und derartige berechtigungs basierte Zugriffssysteme sind ein Standardmerkmal der Unternehmenssicherheit, das weit über den Kryptosektor hinausreicht.
Angreifer können jedoch versuchen, Schwachstellen über mehrere Systeme, Konten oder Sicherheitsprozesse hinweg auszunutzen. Ein Vorfall, der die Berechtigungen einer Person übersteigt, könnte daher eine komplexere Abfolge als eine einzelne Kontoaktion umfassen.
Das bedeutet allerdings nicht, dass Tengs Kommentare allein klären, welche Sicherheitskontrollen beteiligt waren oder ob ein bestimmtes System versagte. Die Unterscheidung ist wichtig für Nutzer, die die Risiken zentralisierter Kryptoplattformen verstehen möchten. Die Reduzierung eines Vorfalls auf eine Ein-Klick-Erklärung kann wichtige technische Details auslassen, und eine präzise Berichterstattung erfordert die Trennung bestätigter Aussagen von Annahmen darüber, wie ein Angriff erfolgte.
Was kommt als Nächstes für Binances Sicherheit?
Nach Tengs Klarstellung könnte die Aufmerksamkeit darauf gerichtet sein, ob Binance weitere technische Informationen veröffentlicht. Ein detaillierter Vorfallbericht könnte helfen zu klären, wie sich der Angriff entwickelte, welche Berechtigungen beteiligt waren und welche Schutzmaßnahmen aktiviert wurden. Solche Informationen würden den Nutzern auch helfen, zwischen einem isolierten Sicherheitsereignis und einem umfassenderen betrieblichen Problem zu unterscheiden. Ereignisbezogene Offenlegungen von Börsen beschreiben üblicherweise Einstiegspunkte, betroffene Systeme und Sanierungsmaßnahmen, sodass die Tiefe einer künftigen Binance-Erklärung bestimmen wird, wie vollständig das öffentliche Bild ausfällt.
Für Kryptobörsen ist transparente Kommunikation wichtig, da sich Kunden auf diese Plattformen verlassen, um digitale Vermögenswerte und sensible Kontoinformationen zu schützen. Die vorliegende Erklärung gibt die finanziellen Auswirkungen des Angriffs nicht an und bestätigt nicht, dass Kundengelder betroffen waren. Es wäre daher verfrüht, Rückschlüsse auf Verluste, die Beteiligung von Mitarbeitern oder die Effektivität von Binances umfassenderer Sicherheitsinfrastruktur zu ziehen. In der Zwischenzeit verlassen sich Nutzer bei der Überprüfung von Updates zu einem laufenden Vorfall in der Regel auf die offiziellen Kanäle einer Börse rather als auf Zusammenfassungen aus zweiter Hand.
Für den Moment gilt Tengs zentrale Botschaft: Der Angriff lässt sich nicht zutreffend auf die Berechtigungen eines einzelnen Engineers oder einen einzigen Klick reduzieren. Weitere verifizierte Details werden notwendig sein, um das vollständige Ausmaß des Vorfalls, seine finanziellen Auswirkungen und seinen Verlauf zu klären.

