Binance nimmt Auszahlungen wieder auf – beginnend mit Bitcoin nach 6,3-Milliarden-Dollar-Hack
Wichtige Erkenntnisse
- •Binance hat die Auszahlungen ab Sonntag in Phasen wieder aufgenommen, beginnend mit dem Bitcoin-Netzwerk und mit einer begrenzten Auswahl an Netzwerken und Assets auf Grundlage der Nutzernachfrage; weitere folgen nach Sicherheits- und Bereitschaftsprüfungen.
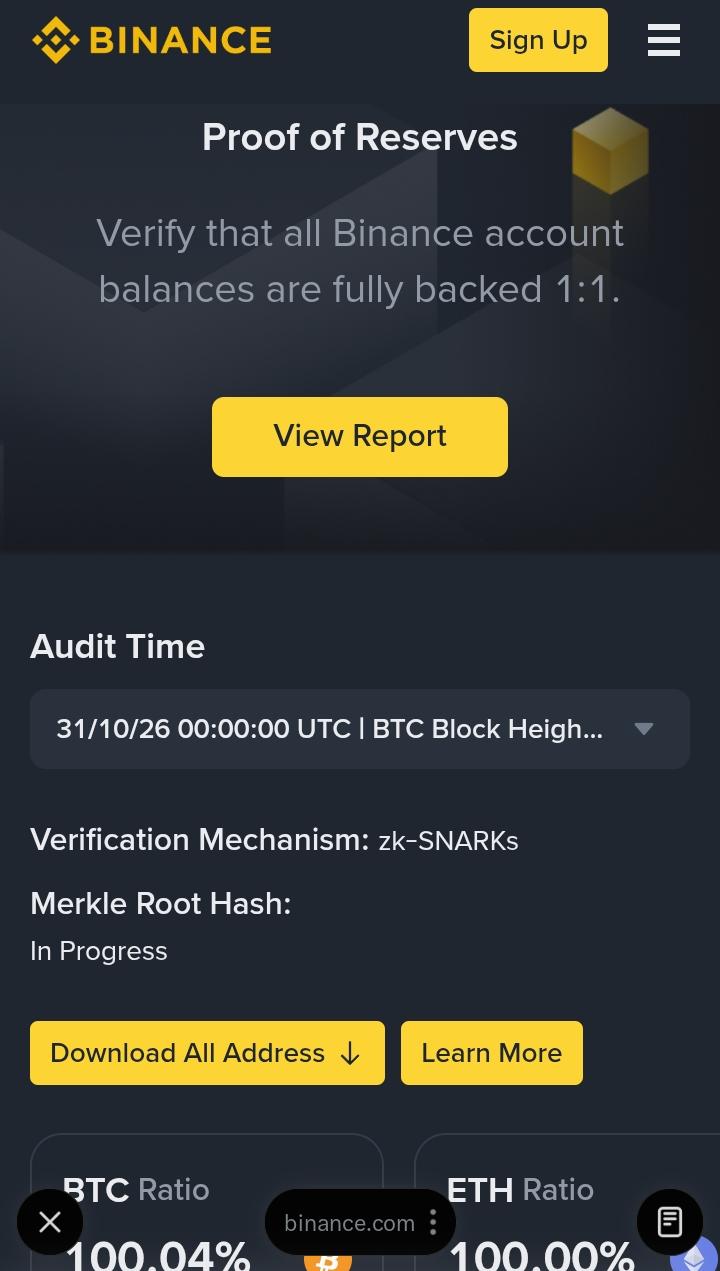
- •Die Börse gibt an, rund 95 % der Verluste aus eigenen Mitteln gedeckt zu haben, finanziert durch eine teilweise Inanspruchnahme des SAFU-Fonds sowie die Unternehmenskasse; SAFU soll auf rund 1 Milliarde Dollar aufgefüllt werden, der vollständige Proof of Reserves wird für Dienstag erwartet.
- •Die zehn größten betroffenen Token – BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD und ZEC – sind vollständig gedeckt, während die verbleibenden 5 % auf weniger liquide Token entfallen, deren Kauf in großem Umfang länger dauert.
- •Das FBI schrieb den Diebstahl von mehr als 6 Milliarden Dollar unter der Bezeichnung „TraderTraitor“ Nordkorea zu und rief gemeinsam mit dem Secret Service und der IRS Criminal Investigation Unternehmen auf, Transaktionen mit einer veröffentlichten Liste von Hacker-Adressen zu blockieren.
- •Etwa 3 Milliarden Dollar der gestohlenen Vermögenswerte wurden On-Chain eingefroren, doch die Ermittler fanden über den kompromittierten Laptop eines Ingenieurs hinaus weitere Angriffspunkte, und wie viel letztlich wiedererlangt statt lediglich ersetzt werden kann, ist unbekannt.
Binance hat begonnen, Auszahlungen in Phasen wieder aufzunehmen, beginnend mit dem Bitcoin-Netzwerk, weniger als drei Tage nachdem ein Hack im Wert von 6,3 Milliarden Dollar die Börse zur Aussetzung gezwungen hatte. Das Unternehmen gibt an, inzwischen rund 95 % der Verluste aus eigenen Mitteln gedeckt zu haben, gegenüber 90 % einen Tag zuvor.
Die Börse teilte mit, dass die erste Phase zwischen 06:00 und 09:00 UTC am Sonntag beginnen soll, was 7 Uhr bis 10 Uhr morgens in Nigeria entspricht. „Binance trägt die finanziellen Auswirkungen der gestohlenen Gelder, nicht unsere Nutzer“, erklärte das Unternehmen in seinem neuesten Update auf X.
Die erste Phase umfasst eine begrenzte Auswahl an Netzwerken und Assets, die auf Grundlage der Nutzernachfrage der vergangenen Woche ausgewählt wurden. Binance sagte, weitere Netzwerke und Assets würden hinzugefügt, sobald Sicherheits- und Bereitschaftsprüfungen abgeschlossen seien. Einzahlungen blieben durchgehend möglich. In der Praxis bedeutet dies, dass die Verfügbarkeit in Wellen statt auf einmal ausgeweitet wird, während jedes Netzwerk diese Prüfungen besteht.
Nutzern wird empfohlen, die Auszahlungsseite oder die Netzwerk-Statusseite zu prüfen, um zu bestätigen, ob ihr gewähltes Asset und Netzwerk verfügbar sind. Die Börse warnte vor möglichen Verzögerungen oder längeren Bearbeitungszeiten während des anfänglichen Rollouts und sagte, eine fehlgeschlagene Auszahlung könne nach kurzer Wartezeit erneut versucht werden. Sie bezeichnete ihr Vorgehen als „kontrolliert“.
Binance teilte außerdem auf X mit, dass neu generierte Wallet-Adressen zu seiner Proof-of-Reserves-Liste hinzugefügt wurden und dass sämtliche Auszahlungen nun von diesen Adressen verarbeitet werden.
Wie viel hat Binance gedeckt?
Die Börse gibt an, 6 Milliarden Dollar des betroffenen Betrags gedeckt zu haben, wobei sich der gedeckte Anteil bei jedem Update erhöhte: etwa 80 % am Freitag, 90 % am Samstag und nun rund 95 %.
Die zehn größten betroffenen Token sind laut Unternehmensangabe vollständig gedeckt. Dies sind BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD und ZEC. Die verbleibenden 5 % entfallen auf weniger liquide Token außerhalb dieser Gruppe, deren Kauf in der erforderlichen Größenordnung länger dauert.
Die Mittel stammen aus einer teilweisen Inanspruchnahme des Secure Asset Fund for Users (SAFU), der Teil des Futures-Versicherungsfonds der Börse ist, sowie aus der Unternehmenskasse. SAFU dient genau in solchen Szenarien als Rückfallebene für Nutzer Verluste, und sein Einsatz unterstreicht das Ausmaß des Angriffs. Binance teilte später auf X mit, dass die SAFU-Übertragung abgeschlossen ist. Der SAFU-Fonds soll auf rund 1 Milliarde Dollar aufgefüllt werden, und der vollständige Proof of Reserves wird für Dienstag erwartet.
FBI macht Nordkorea verantwortlich
Separat dazu erklärte das FBI, Nordkorea sei für den Diebstahl von mehr als 6 Milliarden Dollar von der Krypto-Börse am oder um den 29. Oktober verantwortlich – eine Aktivität, die es als „TraderTraitor“ bezeichnet. TraderTraitor ist die Bezeichnung, mit der US-Behörden Nordkorea zugerechnete Krypto-Diebstahlsoperationen klassifizieren. Binance dankte der Cyber-Abteilung des FBI für ihre Unterstützung.
Gemeinsam mit dem US Secret Service und der IRS Criminal Investigation teilte das FBI mit, beobachtet zu haben, wie die Hacker die gestohlenen Vermögenswerte hauptsächlich in Ether umwandeln, und erwartet, dass sie die Gelder weiter über dezentrale Finanzdienste (DeFi) und Instant-Swap-Dienste waschen. Die Behörden rufen private Unternehmen auf, Transaktionen mit den von den Hackern verwendeten Adressen zu blockieren, und das FBI hat eine Liste dieser Adressen veröffentlicht. Die veröffentlichte Liste gibt Unternehmen eine praktische Möglichkeit, Transaktionen im Zusammenhang mit den gestohlenen Geldern herauszufiltern. Die Blockchain-Analysefirmen TRM Labs und Chainalysis hatten den Angriff zuvor mit Nordkorea in Verbindung gebracht.
Was unklar bleibt
Binance zufolge wurden etwa 3 Milliarden Dollar der gestohlenen Vermögenswerte On-Chain eingefroren. Die Börse weist darauf hin, dass die Ersetzung von Assets nicht dasselbe ist wie deren Wiedererlangung, und sagt, sie arbeite mit Strafverfolgungsbehörden und Partnern an der Wiedererlangung.
Die erste Einschätzung des Unternehmens wies auf den kompromittierten Laptop eines Ingenieurs hin. Später hieß es, Ermittler hätten „zusätzliche Einstiegspunkte“ gefunden, und Co-CEO Richard Teng beschrieb laut Reuters einen „komplexen Angriff“ mit Schadsoftware, die darauf ausgelegt war, Beweise zu löschen.
Binance hatte zuvor mitgeteilt, innerhalb von etwa 48 Stunden weitere technische Erkenntnisse mitteilen zu wollen. Jetzt sagt das Unternehmen, es werde einen Post-Incident-Bericht veröffentlichen, sobald die Untersuchung abgeschlossen ist. Wie viel der eingefrorenen rund 3 Milliarden Dollar letztlich wiedererlangt – statt lediglich ersetzt – werden kann, bleibt die zentrale offene Frage.

