Binance-Hack über 5,5 Mrd. $ aufgedeckt: 50 EIP-7702-Nonces öffneten ein Hot Wallet in Minuten
Wichtige Erkenntnisse
- •Ein Angreifer nutzte eine einzelne Ethereum-Type-4-Transaktion mit 50 EIP-7702-Autorisierungen über die Nonces 18.914.775 bis 18.914.824, und nur eine traf die aktive Nonce des Hot Wallets Binance 14.
- •Die erfolgreiche Autorisierung delegierte das Hot Wallet an einen von Angreifern kontrollierten Sweeper-Vertrag, der aufgerufen wurde, um das Wallet etwa drei Minuten nach Aufnahme der Transaktion am 29. Oktober zu leeren.
- •Die erste große Abwicklung übertrug rund 167.464 ETH, 1,615 Mrd. USDT und Dutzende weitere Token im Wert von etwa 2,5 Mrd. $; die Delegation blieb bestehen, sodass weitere Gelder ohne zusätzliche Autorisierung abgezogen werden könnten.
- •Blockaid schätzt die Verluste des weiteren Vorfalls auf mindestens 5,5 Mrd. $; mit der Operation verbundene Geldbewegungen wurden auf Ethereum, Optimism, Arbitrum, Avalanche, Bitcoin und Tron gemeldet.
- •Bis zum 29. Oktober wurden über 2,54 Mrd. $ an verbundenen Vermögenswerten eingefroren, darunter fast 1,57 Mrd. $ von Tether und über 800 Mio. $ von Circle, während Binance erklärte, die Gelder der Nutzer seien sicher.
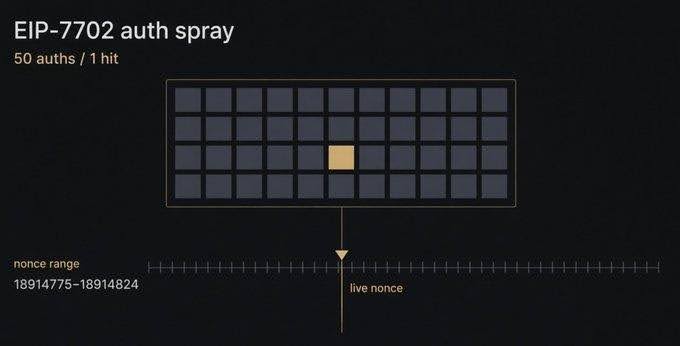
Eine neue On-Chain-Analyse beleuchtet, wie sich einer der größten Kryptodiebstähle der Geschichte rund um das Hot-Wallet-System von Binance ereignete. Laut dem Sicherheitsunternehmen Blockaid reichte ein Angreifer eine einzelne Ethereum-Type-4-Transaktion mit 50 EIP-7702-Autorisierungen ein, die jeweils auf eine andere Nonce setzte, bis eine mit der aktiven Nonce des Hot Wallets der Börse übereinstimmte, das als Binance 14 identifiziert wurde.
The attacker didn't know Binance 14's live nonce. So they sprayed 50 EIP-7702 auths (18914775-18914824) in one type-4 tx. Only 1 of 50 was a hit. A 7702 auth is valid only for the current nonce at inclusion. The hot wallet was still firing. One nonce in that window landed.
— Blockaid (@blockaid_) October 29, 2026
Die Analyse des Unternehmens zeigt, wie ein enges Zeitfenster in Kombination mit der laufenden Aktivität des Wallets einer einzelnen Autorisierung den Erfolg ermöglichte. Der Angreifer musste nicht im Vorfeld eine exakte Nonce ermitteln; die Gruppe von 50 Autorisierungen erzeugte einen Bereich, in dem eine treffen konnte, während Binance 14 weiterhin Transaktionen ausführte. Blockaid schätzt, dass bei dem weiteren Vorfall mindestens 5,5 Mrd. $ verloren gingen.
50 EIP-7702-Autorisierungen führten zu einem einzigen Treffer
Am 29. Oktober um 20:20:59 UTC reichte der Angreifer 50 Autorisierungen ein, die Nonces von 18.914.775 bis 18.914.824 abdeckten. Binance 14 verarbeitete zu diesem Zeitpunkt noch Abhebungen, womit seine Nonce schwankte. Der Angreifer kannte den exakten Wert der aktiven Nonce nicht, sondern wusste nur, dass sie irgendwo in diesem Bereich lag.
Von den 50 Autorisierungen waren 49 ungültig und nur eine wurde akzeptiert, so Blockaid. Die erfolgreiche Autorisierung delegierte das Wallet von Binance an einen von Angreifern kontrollierten Sweeper-Vertrag. Da eine EIP-7702-Autorisierung nur für die aktuelle Nonce zum Zeitpunkt der Aufnahme gültig ist, hing die Strategie davon ab, dass das Wallet aktiv blieb — und da Binance 14 weiterhin Transaktionen ausführte, traf eine Nonce im gestreuten Fenster. Der Angreifer rief anschließend den Sweeper-Vertrag auf und leerte das Wallet etwa drei Minuten später.
EIP-7702 machte das Hot Wallet zu einem programmierbaren Konto
EIP-7702 erweitert die Fähigkeiten von Ethereum, indem ein extern verwaltetes Konto vorübergehend als Smart-Contract-Konto agieren und die Ausführung an Code delegieren kann. In diesem Fall verfügte der delegierte Vertrag über sehr umfangreiche Funktionen, einschließlich der Möglichkeit, Token und ETH aus dem Wallet zu übertragen.
Bei der ersten großen Abwicklung verzeichnete Blockaid die Übertragung von rund 167.464 ETH, 1,615 Mrd. USDT und Dutzenden weiteren Token im Wert von etwa 2,5 Mrd. $ zum Zeitpunkt der redaktionellen Bearbeitung. Die Delegation blieb danach bestehen, was letztlich ermöglichen könnte, dass weitere Gelder ohne zusätzliche Autorisierung aus dem Wallet abgezogen werden.
Der Binance-Vorfall ging über ein einzelnes Wallet hinaus
Der Angriff auf Binance endete offenbar nicht mit dem anfänglichen Abfluss. Laut Blockaid überwiesen weitere von Binance kontrollierte Wallets Gelder an Adressen, die mit derselben Operation auf Ethereum, Optimism, Arbitrum und Avalanche in Verbindung gebracht werden. Andere öffentliche Schätzungen identifizierten zudem Abflüsse von Bitcoin und Mitteln auf Tron im Zusammenhang mit dem Angriff.
Das volle Ausmaß des Schadens wird voraussichtlich klarer, während sich der Vorfall weiterentwickelt; die neueste Zählung von Blockaid bezifferte die Gesamtverluste auf mindestens 5,5 Mrd. $.
Binance kündigte an, dass das Unternehmen von einer „eventuellen Sicherheitsverletzung“ Kenntnis hat und untersucht, wie diese occurred ist, ohne Details öffentlich zu machen. Die Börse erklärte, die Gelder der Nutzer seien sicher.
Mehr als 2,5 Mrd. $ in Krypto wurden bereits eingefroren
Die verdächtigen Transfers veranlassten Stablecoin-Emitenten und weitere Branchenakteure zu schnellem Handeln. Bis zum 29. Oktober berichtete Binance, dass über 2,54 Mrd. $ an mit dem Vorfall verbundenen Vermögenswerten eingefroren wurden. Fast 1,57 Mrd. $ davon wurden von Tether eingefroren, über 800 Mio. $ von Circle. Auch Krypto-Unternehmen wie Ripple beteiligten sich am Einfrieren von Vermögenswerten.
Der Vorfall hat EIP-7702 erneut in den Mittelpunkt gerückt, insbesondere weil dafür keine Kompromittierung von Ethereum selbst erforderlich war. Vielmehr ermöglichte eine gültige Autorisierung einen von Angreifern kontrollierten Prozess, die Ausführung eines Hot Wallets zu übernehmen.
Kurz nach der ersten Abwicklung erkannte Blockaid die bösartige Delegation und identifizierte den EIP-7702-Mechanismus innerhalb weniger Minuten, so das Unternehmen.

