6 Millionen USD aus Base-Vault abgeflossen, der von unbekannten 7-Signer-Safe kontrolliert wird
Wichtige Erkenntnisse
- •Ein neu erstellter Vertrag, der in die Whitelist des Vaults aufgenommen wurde, lieh 1.783,067 aBaswstETH-Receipt-Tokens und tauschte sie über Aave auf Base in etwa 1.783 wstETH ein, in sechs separaten Abflüssen, die von Exvul gezählt wurden.
- •Der Betreibereigentümer des Vaults ist eine vor etwa 324 Tagen erstellte 3-von-7-Safe-Multisignature-Wallet; weder der noch eine der sieben Signer-Adressen wurde öffentlich identifiziert, und kein Protokoll hat den Vault beansprucht.
- •Die Sicherheitsunternehmen haben die genaue Autorisierungsstörung nicht bestätigt, und der Vorfall betraf keine Kompromittierung der Base-Blockchain selbst oder eines bestätigten Kernvertrags.
- •Die Verluste überstiegen innerhalb von rund 40 Minuten nach der Erkennung 6 Millionen USD, nachdem beim Auftreten des Exploits durch Blockaid bereits etwa 2,02 Millionen USD abgeflossen waren.
- •Das systemische Risiko erscheint derzeit eingedämmt; das Abstoßen des gestohlenen wstETH, einer als Sicherheit in dezentralen Kreditmärkten weit verbreiteten Anlage, könnte jedoch kurzfristig Druck auf dessen Peg ausüben.
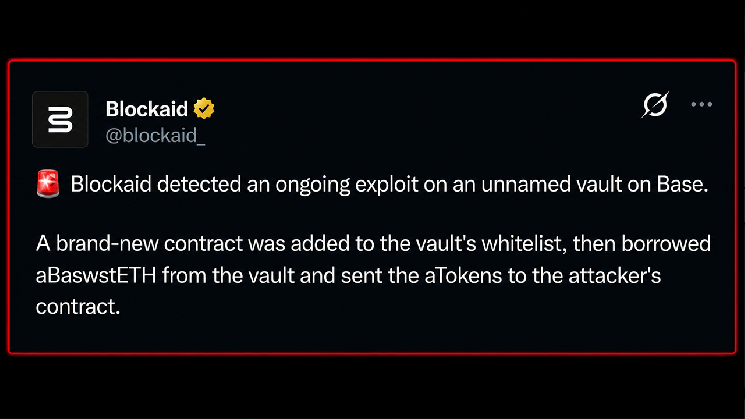
Um 09:21 UTC am 4. Oktober erkannte das Sicherheitsunternehmen Blockaid, was sich als ein aktiver Exploit gegen einen Vault auf Base, Coinbases Ethereum-Layer-2-Netzwerk, darstellte. Zu diesem Zeitpunkt waren bereits rund 2,02 Millionen USD aus dem Vertrag abgeflossen. Innerhalb von etwa 40 Minuten stiegen die Verluste auf über 6 Millionen USD, wobei Sicherheitsexperten approximately 1.783 wstETH aus dem Vault zurückverfolgten.
Zur weiteren Verwirrung trug bei, dass sich kein Protokoll zur Eigentümerschaft bekannt hat. Der scheinbare Kontrollierer des Vaults ist eine 3-von-7-Safe-Multisignature-Wallet, deren sieben Unterzeichner nicht identifiziert sind – ein Millionenschwerer Tatort ohne öffentlich bekannten Eigentümer. Safes dieser Art sind ein Grundbestandteil des Onchain-Betriebs – gemeinschaftliche Vertrag wallets, die mehrere unterschiedliche Schlüssel zur Freigabe einer einzelnen Transaktion erfordern und üblicherweise zur Verwaltung von Protokoll-Treasuries und Admin-Kontrollen eingesetzt werden.
Sechs Abflüsse, ein frisch auf die Whitelist gesetzter Vertrag
PeckShield, CertiK und Exvul kamen zu im Wesentlichen derselben Bilanz. Nach Angaben der Sicherheitsunternehmen wurden 1.783,067 aBaswstETH – Aave-Receipt-Tokens, die auf Base hinterlegtes, gewrapptes gestaktes Ether repräsentieren – aus dem Vault geliehen und über Aave auf Base in etwa 1.783 wstETH eingelöst.
In der Praxis wurde ein neu erstellter Vertrag in die Whitelist des Vaults aufgenommen, lieh diese Receipt-Tokens, übertrug sie an einen von Angreifern kontrollierten Vertrag und tauschte sie über Aave gegen die zugrunde liegenden wstETH ein. Exvul zählte sechs separate Abflüsse.
Die genaue Autorisierungsstörung bleibt jedoch unbestätigt. Die Sicherheitsunternehmen haben nicht erklärt, dass Kernverträge kompromittiert wurden, und dies war kein Hack der Base-Blockchain selbst. Spekulationen über eine kompromittierte Wallet oder eine bestimmteave-Position bleiben genau das – Spekulation. Bis eine bestätigte Darstellung vorliegt, bleibt die zentrale offene Frage, wie ein frisch erstellter Vertrag überhaupt in die Whitelist des Vaults aufgenommen werden konnte.
Ein Seven-Signer-Safe ohne Namen
Onchain-Daten vertiefen das Rätsel. Der geleerte Vault ist ein OpenZeppelin-Transparent-Proxy, dessen Eigentümer auf einen vor etwa 324 Tagen erstellten Safe verweist. Dieser Safe benötigt drei von sieben Signaturen, um zu handeln – ein Schwellendesign, das sicherstellen soll, dass kein einzelner kompromittierter Schlüssel allein Gelder bewegen kann –, trägt jedoch keinen öffentlichen Protokollnamen, und keiner seiner sieben Signer-Adressen wurde von den Sicherheitsunternehmen, die den Vorfall untersuchen, öffentlich identifiziert.
Die Upgrade-Autorität ist separat, was eine weitere Vertragsschicht zwischen dem Vault und demjenigen, der letztendlich die Kontrolle ausübt, schafft. Der aufchain sichtbare Betreibereigentümer ist derzeit der anonyme 3-von-7-Safe. Der geleerte Proxy ist 0xD1895f2019c2152FC2b9022D57f19198c4CFCABC, während sein Safe-Eigentümer 0x6b27512a5943Ed327f6cb6C3EC1f0398229f42C4 ist. Basescan und Arkham Intelligence identifizieren Letzteren als Safe-Proxy, der über die Safe Proxy Factory 1.4.1 erstellt wurde.
Diese Unterscheidung ist wichtig, um zu verstehen, was Ermittler tatsächlich wissen. Sie können den Vault, seinen Eigentümervertrag, die sieben Signer-Adressen und die Token-Spur sehen. Was sie nicht sehen können, ist die menschliche Organisation hinter diesen Adressen oder ob die Whitelist-Änderung auf gestohlene Zugangsdaten, einen White-Hat-Hacker, fehlerhafte Berechtigungen oder eine andere unbekannte Schwachstelle zurückgeht. Kein öffentliches Team ist vorgepreschen, um diese Lücke zu füllen.
Das systemische Risiko erscheint derzeit eingedämmt, wobei das Abstoßen des gestohlenen wstETH – Lidos gewrappter Liquid-Staking-Token, der als Sicherheit in dezentralen Kreditmärkten weit verbreitet ist – kurzfristig Druck auf dessen Peg ausüben könnte. Was bleibt, ist ein merkwürdiges Bild: rund 6 Millionen USD verloren, Onchain-Ermittler, die die Mechanik hinter dem Abfluss nachvollziehen können, und sieben Signer-Adressen, die hell sichtbar sind – während die Personen, die diese Adressen kontrollieren, auffällig aus der Geschichte fehlen.
Diese Geschichte entwickelt sich noch. Kein Protokoll hat den Vault beansprucht, und niemand hat eine bestätigte Darstellung eines Fehlers oder Schlüsselkompromisses veröffentlicht. Zu den offenen Punkten, die es zu beobachten gilt: jede Offenlegung, die die Signer des Safes oder das Protokoll hinter dem Vault identifiziert, die Bestätigung der Sicherheitsunternehmen, wie die Whitelist-Änderung autorisiert wurde, sowie weitere Onchain-Bewegungen des eingelösten wstETH. Weitere Details werden ergänzt, sobald neue Informationen vorliegen.

