BNKR fällt, nachdem kompromittiertes Bankr-X-Konto gefälschte Airdrop-Links bewirbt
Wichtige Erkenntnisse
- •Angreifer verschafften sich Zugriff auf das X-Konto @bankrbot von Bankr und nutzten es, um gefälschte Airdrop-Links zu bewerben.
- •Der Bankr-Entwickler sagte, das Konto sei durch einen gerätegebundenen Passkey geschützt gewesen, und bat X um Hilfe bei der Untersuchung des Vorfalls.
- •Nutzer wurden aufgefordert, Links zu meiden, die über das kompromittierte Konto geteilt wurden, und Aktualisierungen über authentische Bankr-Kanäle zu überprüfen.
- •Bankr-Entwickler empfahlen Nutzern, die Multi-Faktor-Authentifizierung für ihre Bankr-Konten zu aktivieren.
- •Der Vorfall setzte $BNKR unter Druck, doch Bankr hatte keine Kompromittierung von Nutzergeldern, Wallets oder Protokollinfrastruktur offengelegt.
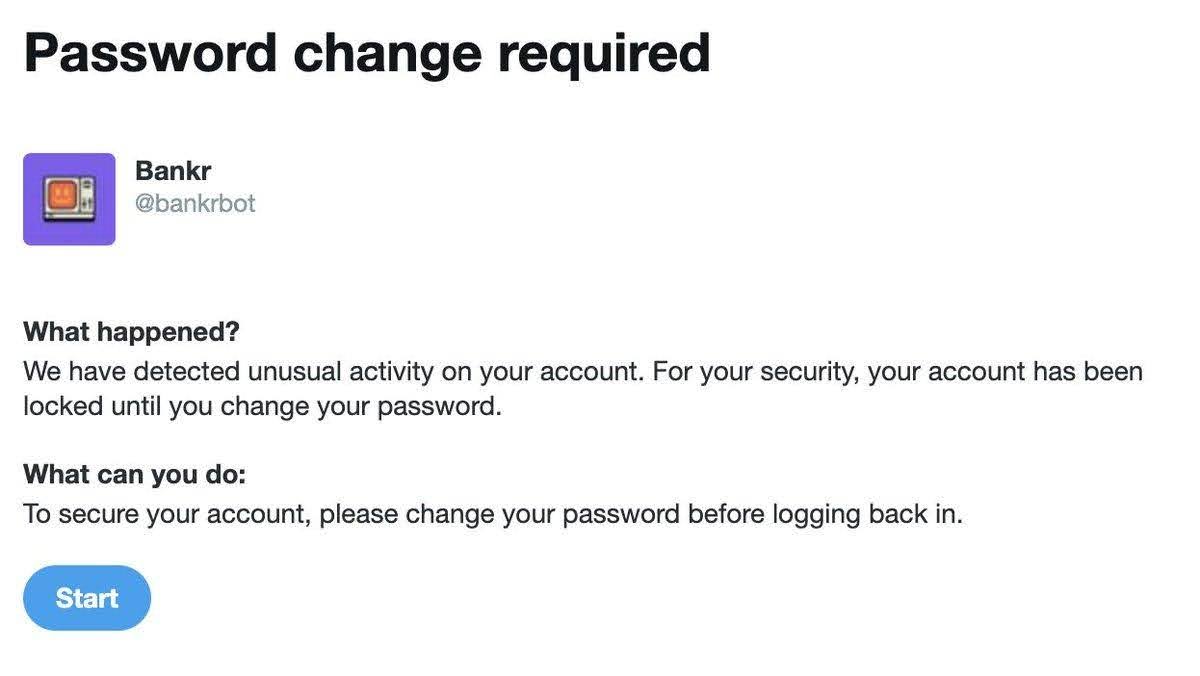
Das offizielle X-Konto von Bankr wurde kompromittiert und zur Veröffentlichung betrügerischer Airdrop-Links genutzt. Dies löste Sicherheitsbedenken aus, da das Konto nach Angaben nicht durch ein herkömmliches Passwort, sondern durch einen gerätegebundenen Passkey geschützt war.
Der Vorfall erregte in der Krypto-Community Aufmerksamkeit, nachdem der Bankr-Entwickler deployer mitgeteilt hatte, dass das Team die Kontrolle über das Konto @bankrbot verloren habe. Anschließend begann das Konto, gefälschte Airdrop-Werbeaktionen zu veröffentlichen. Das sorgte bei $BNKR-Inhabern für Besorgnis und trug zu Verkaufsdruck auf den Token bei, während das Team daran arbeitete, die schädlichen Beiträge zu entfernen und den Vorfall zu untersuchen.
Bankr bestätigt Kompromittierung des X-Kontos
Laut Aussagen des Bankr-Entwicklers deployer verschafften sich Angreifer Zugriff auf das X-Konto @bankrbot und nutzten es, um betrügerische Airdrop-Werbeaktionen zu veröffentlichen.
🚨 the @bankrbot X account has been compromised and is publishing fake airdrop links despite being secured with an on-device passkey. @X @nikitabier please remove the the fake airdrop posts and help us determine how this account was compromised even with a passkey. — deployer (@0xDeployer) July 25, 2026
Der Entwickler wandte sich öffentlich an X und den X-Manager Nikita Bier und bat sie, die schädlichen Inhalte zu entfernen und dabei zu helfen, festzustellen, wie das Konto trotz der Nutzung eines Passkeys kompromittiert werden konnte.
Noch vor der Bestätigung der Kompromittierung hatte das Team bereits gemeldet, dass es aus dem Konto ausgesperrt worden sei und über die üblichen Wiederherstellungsmethoden keinen Zugriff zurückerlangen könne. Einige Tage später erschienen erneut gefälschte Airdrop-Nachrichten auf dem Profil, was bei Nutzern, die die Beiträge möglicherweise für legitim hielten, Verwirrung auslöste.
Für Krypto-Projekte dienen offizielle X-Konten häufig als zentrale Ankündigungskanäle für Produktaktualisierungen, tokenbezogene Mitteilungen und Warnungen für den Nutzersupport. Daher sind die Wiederherstellung von Konten und die schnelle Entfernung schädlicher Beiträge besonders wichtig, wenn Angreifer ein verifiziertes oder vertrautes Projektkonto nutzen, um Links zu bewerben, die Wallets leeren können.
Gefälschte Airdrop-Beiträge verstärken Sicherheitsbedenken
Betrügerische Airdrop-Kampagnen bleiben eine verbreitete Angriffsmethode im Kryptosektor. Betrüger nutzen häufig kompromittierte Social-Media-Konten, um Links zu verbreiten, die darauf abzielen, Wallet-Zugangsdaten zu stehlen, Gelder abzuziehen oder Nutzer zur Unterzeichnung schädlicher Transaktionen zu verleiten.
In diesem Fall verstärkte der gemeldete Einsatz eines gerätegebundenen Passkeys die Bedenken darüber, wie der Zugriff auf das Konto erfolgen konnte. Passkeys sollen im Allgemeinen die Abhängigkeit von herkömmlichen Passwörtern verringern, doch der Vorfall machte deutlich, dass die Sicherheit von Social-Media-Konten weiterhin durch Faktoren wie Session-Hijacking, Phishing-Angriffe, Insider-Kompromittierung, Drittanbieter-Integrationen oder Schwachstellen auf Plattformebene beeinträchtigt werden kann.
Die zentrale ungeklärte Frage ist der Angriffsweg. Ohne Bestätigung von Bankr oder X dazu, wie der Zugriff auf das Konto erfolgte, verfügen Nutzer nur über begrenzte Informationen, abgesehen von der öffentlichen Warnung des Teams und den sichtbaren gefälschten Airdrop-Beiträgen.
Nutzer zur Stärkung des Kontoschutzes aufgefordert
Nach dem Vorfall forderten Bankr-Entwickler die Nutzer auf, die Multi-Faktor-Authentifizierung, kurz MFA, für ihre Bankr-Konten zu aktivieren. Das Team erklärte, der Vorfall zeige, dass es möglicherweise nicht ausreiche, sich ausschließlich auf die von Social-Media-Plattformen bereitgestellten Sicherheitswerkzeuge zu verlassen, um kryptobezogene Vermögenswerte und Kommunikation zu schützen.
Nutzer wurden außerdem angewiesen, alle Airdrop-Links zu meiden, die zuvor über den kompromittierten Kanal geteilt worden waren, und Informationen über authentische Bankr-Kommunikationskanäle zu überprüfen. Bei Krypto-Sicherheitsvorfällen, die soziale Konten betreffen, können der direkte Aufruf bekannter offizieller Websites und eine unabhängige Überprüfung über mehrere Kanäle das Risiko verringern, auf Nachahmungsversuche hereinzufallen.
BNKR gerät unter Marktdruck
Der Sicherheitsvorfall wirkte sich schnell auf den Markt für $BNKR aus. Die Unsicherheit rund um das gehackte Konto ging mit erhöhter Volatilität des Tokens einher, da sicherheitsbezogene Schlagzeilen über gefälschte Giveaways oder Phishing-Kampagnen Nutzer und Investoren häufig dazu veranlassen, zunächst weitere Informationen einzuholen, bevor sie weitere Schritte unternehmen.
Die Kompromittierung schien das X-Konto von Bankr zu betreffen und nicht das zugrunde liegende System von Bankr. Zum Zeitpunkt der Veröffentlichung des ursprünglichen Berichts hatte das Team keine Kompromittierung von Nutzergeldern, Wallets oder Protokollinfrastruktur offengelegt.
Der Vorfall unterstrich dennoch die Risiken im Zusammenhang mit offiziellen Social-Media-Konten im Kryptobereich, wo kompromittierte Kanäle zur Verbreitung schädlicher Links und zur Nachahmung legitimer Projektkommunikation genutzt werden können. Weitere Klarheit würde davon abhängen, ob Bankr oder X Details zur Wiederherstellung des Kontos, zur Entfernung der betrügerischen Beiträge und zu der Methode bereitstellen, mit der der angegebene Passkey-Schutz des Kontos umgangen oder ausgehebelt wurde.

