Kryptodiebstahl von 106 Mio. USD trifft EU-Unternehmen, Solana-MEV-Bot King erneut um 786.000 USD geleert
Wichtige Erkenntnisse
- •Von einem ungenannten EU-Unternehmen wurden am 1. November voraussichtlich digitale Vermögenswerte im Wert von mehr als 106 Millionen USD aus Konten bei mehreren zentralisierten Krypto-Börsen entwendet; die Mittel wurden zunächst in USDC und USDT abgezweigt.
- •Der Ermittler ZachXBT veröffentlichte 11 mit der Aktivität verknüpfte Adressen und erklärte, er habe eine hohe Zuversicht, dass die mit Nordkorea in Verbindung gebrachte Lazarus Group nicht hinter dem Diebstahl steckt.
- •Innerhalb von 24 Stunden tauschte der mutmaßliche Angreifer USDC in Ether, verschob Mittel über Instant-Börsenplattformen wie WellWallet und Kyrrex und wandelte einen Teil über Wagyu in Monero um, während Assets über mehrere Blockchains bewegt wurden.
- •Der Wechsel von einfrierbaren Stablecoins zu Ether und Monero in Kombination mit der schnellen Nutzung von Instant-Börsen und Bridges könnte Rückholbemühungen erschweren; weder das EU-Unternehmen noch die beteiligten Börsen haben den Verlust bestätigt.
- •King, einer der älteren Solana-Arbitrage-Bots mit rund 7,2 Millionen USD Lebenszeitgewinnen, wurde um etwa 786.000 USD geleert, darunter etwa 4.260 WSOL, 191 SOL und Stablecoins im Wert von 366.000 USD; die Kompromittierungsmethode ist weiterhin unbekannt.
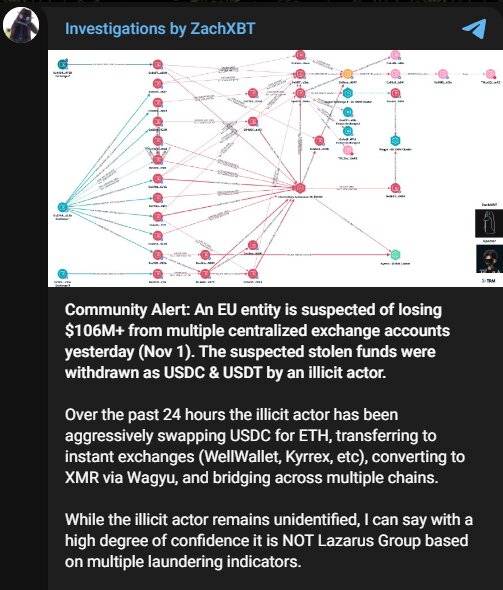
Blockchain-Ermittler verfolgen weiterhin zwei bedeutende Krypto-Sicherheitsvorfälle: den vermuteten Diebstahl von mehr als 106 Millionen USD von einem ungenannten Unternehmen in der Europäischen Union sowie die Leerung von rund 786.000 USD von King, einem der älteren Solana-Trading-Bots. Zu den Beobachtern der Fälle zählen ZachXBT und das On-Chain-Analyse-Konto Onchain Lens. Der größere Vorfall ist noch nicht abgeschlossen; das Opfer, die beteiligten Börsen und der Angreifer sind weiterhin nicht identifiziert.
EU-Unternehmen vermutlich um mehr als 106 Mio. USD in Krypto geschädigt
Der Blockchain-Ermittler ZachXBT teilte mit, dass von einem ungenannten EU-Unternehmen am 1. November voraussichtlich digitale Vermögenswerte im Wert von mehr als 106 Millionen USD aus Konten bei mehreren zentralisierten Krypto-Börsen entwendet wurden. Die mutmaßlich gestohlenen Mittel wurden zunächst in Form von USDC und USDT abgezweigt.
ZachXBT veröffentlichte 11 Adressen, die mit der Aktivität in Verbindung stehen, gab jedoch keine Opfer preis und erklärte nicht, wie die Börsenkonten eröffnet worden waren. Die öffentliche Auflistung von Wallet-Adressen ist ein Standard-Frühstück in On-Chain-Ermittlungen: Sie bietet Börsen, Analyseunternehmen und Stablecoin-Herausgebern konkrete Kennungen, die überwacht oder bearbeitet werden können, solange die Mittel noch nachverfolgbar sind.
Der mutmaßliche Angreifer verschleierte die Spur anschließend zügig. Innerhalb der folgenden 24 Stunden wurde USDC in Ether umgetauscht und die Mittel über Instant-Börsenplattformen wie WellWallet und Kyrrex verschoben. Über Wagyu wurde ein Teil der Vermögenswerte in den Privacy-Coin Monero umgewandelt, während andere Assets über mehrere Blockchain-Netzwerke bewegt wurden.
ZachXBT schließt Lazarus Group aus
Die Waschaktivität folgt laut ZachXBT offenbar nicht den Mustern, die typischerweise mit der mit Nordkorea in Verbindung gebrachten Lazarus Group assoziiert werden. Wer den Diebstahl tatsächlich durchgeführt hat, ist zwar nicht geklärt, doch der Ermittler erklärte, er habe eine hohe Zuversicht, dass es sich nicht um ein Werk von Lazarus handelte.
Diese Einschätzung ist bedeutsam, da sie auf eine Welle kürzlicher groß angelegter Krypto-Angriffe folgt, die nordkoreanische Cyber-Gruppen erneut ins Rampenlicht gerückt hat. Es gibt derzeit jedoch keine Hinweise auf eine Verbindung des EU-Vorfalls zu diesen Operationen. Frühzeitige Zuschreibungen in Krypto-Fällen beruhen in der Regel auf solchen Verhaltensmustern statt auf einer bestätigten Verantwortungsübernahme, weshalb Schlussfolgerungen vorläufig bleiben können, während die Nachverfolgung läuft.
Gestohlene Mittel bewegt sich aus einfrierbaren Stablecoins hinaus
Der Wechsel von einfrierbaren Stablecoins zu ETH und XMR könnte Rückholbemühungen erschweren. Die Herausgeber von USDC und USDT können Token auf bestimmten Adressen einfrieren; Assets wie Ether verfügen über keinen zentralisierten Herausgeber mit vergleichbaren Fähigkeiten. Monero stellt eine weitere Herausforderung dar, da die Datenschutzfunktionen des Netzwerks identifizierende Details aus Transaktionen entfernen.
Die Geschwindigkeit, mit der Instant-Börsen und Cross-Chain-Bridges genutzt wurden, macht die Geldspur zusätzlich komplexer und zwingt Ermittler, Aktivitäten über verschiedene Netzwerke und Dienste nachzuverfolgen. Eine konkrete Entwicklung, die zu beobachten ist, ist, ob die Herausgeber von USDC und USDT eine der 11 veröffentlichten Adressen einfrieren – eine Maßnahme auf Herausgeberebene, die bei früheren groß angelegten Diebstählen bereits zum Einsatz kam.
Weder das betroffene EU-Unternehmen noch die beteiligten Börsen haben den Verlust von Mitteln bestätigt.
Solana-MEV-Bot King verliert weitere 786.000 USD
Ein separater Vorfall traf King, einen der älteren automatisierten Arbitrage-Bots im Solana-Netzwerk. Laut Onchain Lens wurde der Bot um rund 786.000 USD geleert, darunter etwa 4.260 WSOL, 191 SOL und Stablecoins im Wert von 366.000 USD. Vor dem Vorfall hatte King Berichten zufolge rund 7,2 Millionen USD Lebenszeitgewinne erzielt. Bots dieser Kategorie scannen kontinuierlich Handelsplätze nach Preineffizienzen ab, und ihr Betriebskapital liegt in der Regel in Online-Wallets, die Transaktionen rund um die Uhr automatisch signieren.
SOLANA MEV BOT KING DRAINED OF $786K 💀
King, one of Solana’s oldest arbitrage bots with $7.2M in lifetime PnL, was drained of ~$786K, including 4.26K $WSOL, 191 $SOL and $366K in stablecoins.
Drainers: BHRayETPjvgg3BCr9H82V1D6NRwxu5v44JAaVuaod3jU
Forwarder: Ddmy5oM8xtTs1EBC6eF2SZwQfBreewQpFgtUDm51Hkqj
Victim: 7dGrdJRYtsNR8UYxZ3TnifXGjGc9eRYLq9sELwYpuuUu— Onchain Lens (@OnchainLens) November 2, 2026
Onchain Lens lokalisierte außerdem die mutmaßliche Drainer-Wallet, die Forwarder-Wallet und die Adresse der Opfer-Wallet. Es ist bislang nicht bekannt, mit welcher konkreten Methode auf das überwachende Konto zugegriffen wurde oder ob die Wallet über diesen Kanal oder auf andere Weise kompromittiert wurde. Da die Drainer-, Forwarder- und Opfer-Adressen nun öffentlich sind, lässt sich jede weitere Bewegung der geleerten Mittel on-chain nachverfolgen, auch wenn die Eintrittsmethode weiterhin unbestätigt bleibt.
Beide Fälle sind noch nicht geklärt. Beim Börsenangriff sind das betroffene Unternehmen, die beteiligten Handelsplätze und die Täter bislang nicht öffentlich identifiziert. Bei der Leerung von King ist die genaue Kompromittierungsmethode noch nicht festgestellt.
Basierend auf Berichterstattung von Crypto Ninjas.

